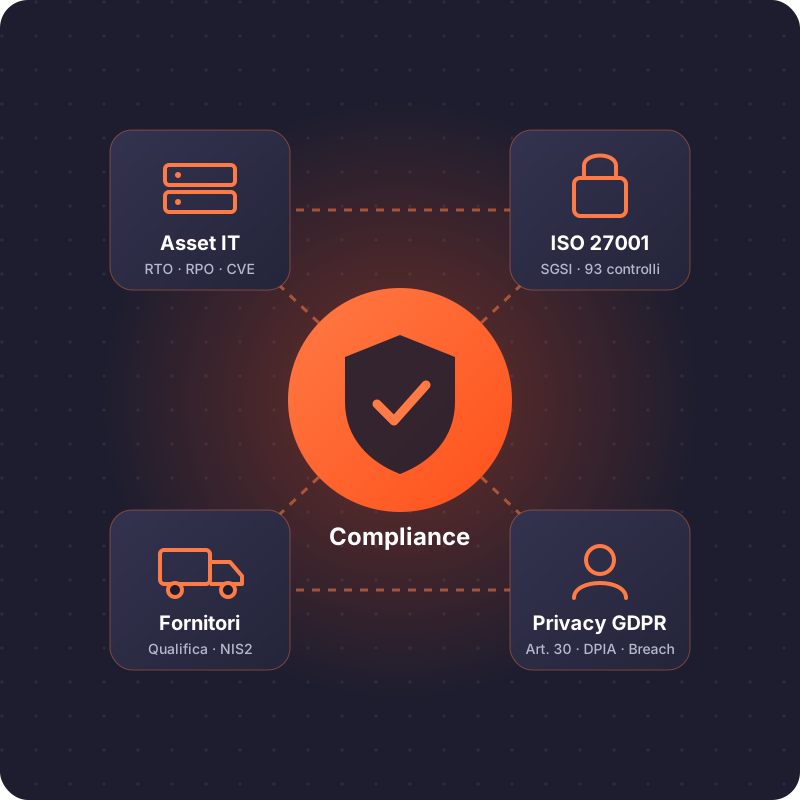
JobTracker3 · Compliance e GRC

    JobTracker3 Compliance: asset, sicurezza delle informazioni, fornitori e privacy in un unico software

    Quattro moduli integrati nel gestionale JobTracker3 per governare inventario degli asset IT, sistema di gestione ISO/IEC 27001, qualifica e monitoraggio dei fornitori e adempimenti GDPR. Un solo database, un solo registro delle evidenze, pronto per audit di certificazione, verifiche NIS2 e ispezioni del Garante.

    Ultimo aggiornamento:

    JobTracker3 Compliance: gestione asset IT, SGSI ISO 27001, qualifica fornitori e privacy GDPR su un unico database

    In breve

    JobTracker3 Compliance è la suite GRC (Governance, Risk & Compliance) sviluppata da Eulogika S.r.l. di Rubano (Padova) all'interno dell'ERP JobTracker3. Riunisce in un'unica applicazione web on-premise la gestione degli asset e dell'infrastruttura IT, il sistema di gestione della sicurezza delle informazioni secondo ISO/IEC 27001:2022, la qualifica e la valutazione periodica dei fornitori e gli adempimenti privacy previsti dal GDPR (Regolamento UE 2016/679). È pensata per PMI manifatturiere e di servizi che devono dimostrare conformità a ISO 27001, alla direttiva NIS2 (recepita in Italia con il D.Lgs. 138/2024) e al GDPR senza gestire decine di fogli Excel scollegati.

    Dati chiave

    Produttore
    Eulogika S.r.l., software house italiana dal 2001, certificata ISO/IEC 27001:2022
    Tipo di software
    Suite GRC integrata nell'ERP JobTracker3 (applicazione web)
    Moduli
    Asset e infrastruttura IT · SGSI ISO 27001 · Qualifica fornitori · Privacy GDPR
    Norme di riferimento
    ISO/IEC 27001:2022, ISO/IEC 27002:2022, NIS2 (UE 2022/2555, D.Lgs. 138/2024), GDPR (UE 2016/679), ISO 9001:2015 §8.4
    Installazione
    On-premise o su infrastruttura dedicata gestita da Eulogika; multi-società
    Tecnologia
    .NET 10, Blazor, SQL Server, API REST OpenAPI
    Sicurezza applicativa
    Autenticazione a due fattori TOTP, permessi granulari su 16 azioni, mascheramento dei campi sensibili
    Lingue
    Italiano, inglese

    Perché un unico sistema per asset, sicurezza, fornitori e privacy

    ISO 27001, NIS2 e GDPR chiedono le stesse cose da angolazioni diverse: sapere quali asset e dati possiedi, valutarne i rischi, controllare chi li tratta, dentro e fuori l'azienda, e dimostrarlo con evidenze. Quando inventario, registro dei rischi, albo fornitori e registro dei trattamenti vivono in file separati, ogni audit diventa un lavoro di riconciliazione. In JobTracker3 sono collegati: l'asset rimanda ai rischi, il rischio ai controlli, il fornitore agli asset e ai trattamenti che gli sono affidati.

    Un'unica fonte di verità

    Asset, rischi, fornitori e trattamenti condividono anagrafiche e database con il gestionale: niente doppie digitazioni, niente versioni discordanti.

    Evidenze pronte per l'audit

    Ogni registrazione è datata, attribuita a un utente e collegata al controllo di riferimento: l'auditor trova la prova senza cercarla.

    Conformità continua, non annuale

    Scadenze, rivalutazioni e manutenzioni programmate generano promemoria e notifiche automatiche, tutto l'anno.

    Permessi su ogni dato

    Il DPO vede i trattamenti, l'IT gli asset, gli acquisti i fornitori: ciascuno solo ciò che gli compete, con i permessi granulari di JobTracker3.

    I quattro moduli di JobTracker3 Compliance

    Ogni modulo si attiva in modo indipendente e lavora sugli stessi dati del gestionale.

    Gestione Asset e Infrastruttura IT

    Come si tiene l'inventario degli asset richiesto da ISO 27001 e NIS2?

    Il registro degli asset ad albero censisce server, client, apparati di rete, software, servizi cloud e informazioni, con proprietario, ubicazione, classificazione e criticità. Le manutenzioni programmate portano obiettivi RTO, RPO e MTD; gli aggiornamenti software sono tracciati con il riferimento CVE della vulnerabilità che chiudono; l'inventario di rete si visualizza come grafo delle connessioni.

    Riferimenti normativi
    ISO 27001 A.5.9A.7.13A.8.8A.5.30NIS2 art. 21.2(c)(e)(i)
    • Registro asset gerarchico con proprietario, classificazione e criticità
    • Manutenzioni programmate con obiettivi RTO, RPO e MTD
    • Aggiornamenti software e patch con riferimento CVE
    • Inventario e grafo della rete aziendale
    • Collegamento dell'asset ai rischi, ai fornitori e ai trattamenti di dati personali

    Sistema di Gestione ISO/IEC 27001

    Quale software usare per gestire un SGSI ISO 27001:2022?

    Il modulo SGSI guida l'intero ciclo del sistema di gestione: contesto dell'organizzazione e parti interessate, registro dei rischi con valutazione e trattamento, Dichiarazione di Applicabilità sui 93 controlli dell'Annex A, analisi di impatto sul business (BIA), registro degli incidenti, non conformità e azioni correttive, audit interni, riesami della direzione, piani di formazione e registro documentale con versioni.

    Riferimenti normativi
    ISO 27001 §4–10§6.1.2–6.1.3A.5.24–5.28§9.2–9.3NIS2 art. 21.2(a)(b)(g)
    • Contesto, parti interessate e campo di applicazione
    • Registro rischi con valutazione, trattamento e rischio residuo
    • Dichiarazione di Applicabilità sui 93 controlli ISO/IEC 27001:2022
    • BIA, incidenti, non conformità e azioni correttive
    • Audit interni, riesami della direzione, formazione e registro documenti

    Qualifica e Valutazione Fornitori

    Come si qualificano e monitorano i fornitori per ISO 27001, NIS2 e ISO 9001?

    L'albo fornitori parte dalle anagrafiche del gestionale e aggiunge il processo di qualifica: questionari di valutazione su sicurezza, qualità e protezione dei dati, raccolta di certificazioni e documenti con data di scadenza, punteggio e stato di qualifica, rivalutazione periodica e storico delle valutazioni. I fornitori ICT e quelli che trattano dati personali sono collegati agli asset e ai trattamenti che li riguardano, così la catena di fornitura diventa misurabile.

    Riferimenti normativi
    ISO 27001 A.5.19–5.23NIS2 art. 21.2(d)ISO 9001 §8.4GDPR art. 28
    • Albo fornitori collegato alle anagrafiche e agli acquisti
    • Questionari di qualifica su sicurezza, qualità e privacy
    • Certificazioni e documenti con scadenze e promemoria
    • Punteggio, stato di qualifica e rivalutazione periodica
    • Mappa dei fornitori critici per asset e trattamenti affidati

    Privacy e Conformità GDPR

    Come si gestiscono registro dei trattamenti, DPIA e data breach secondo il GDPR?

    Il modulo privacy mantiene il registro delle attività di trattamento come titolare e come responsabile, con finalità, basi giuridiche, categorie di dati e di interessati, destinatari, trasferimenti e tempi di conservazione. Supporta la valutazione d'impatto (DPIA), il registro delle violazioni dei dati personali con le scadenze di notifica, la gestione delle richieste degli interessati e le nomine dei responsabili esterni, collegate all'albo fornitori.

    Riferimenti normativi
    GDPR art. 5, 28, 30art. 32–35art. 15–22ISO 27001 A.5.34
    • Registro dei trattamenti del titolare e del responsabile (art. 30)
    • Valutazione d'impatto sulla protezione dei dati (DPIA, art. 35)
    • Registro delle violazioni con tempi di notifica a 72 ore (art. 33–34)
    • Richieste degli interessati: accesso, rettifica, cancellazione (art. 15–22)
    • Nomine dei responsabili del trattamento collegate ai fornitori (art. 28)

    Mappa normativa: quale modulo copre quale requisito

    Corrispondenza tra i requisiti di ISO/IEC 27001:2022, direttiva NIS2, GDPR e ISO 9001 e le funzioni di JobTracker3 Compliance.

    Mappa normativa: quale modulo copre quale requisito
    RequisitoRiferimentoModulo JobTracker3
    Inventario degli asset e delle informazioniISO 27001 A.5.9 · NIS2 art. 21.2(i)Asset e infrastruttura IT
    Gestione delle vulnerabilità tecnicheISO 27001 A.8.8 · NIS2 art. 21.2(e)Asset e infrastruttura IT
    Continuità operativa, backup e ripristinoISO 27001 A.5.30, A.8.13 · NIS2 art. 21.2(c)Asset (RTO/RPO/MTD) · SGSI (BIA)
    Valutazione e trattamento del rischioISO 27001 §6.1.2–6.1.3 · NIS2 art. 21.2(a)SGSI ISO 27001
    Dichiarazione di ApplicabilitàISO 27001 §6.1.3 d)SGSI ISO 27001
    Gestione degli incidentiISO 27001 A.5.24–5.28 · NIS2 art. 21.2(b), art. 23SGSI ISO 27001
    Formazione e consapevolezzaISO 27001 A.6.3 · NIS2 art. 21.2(g)SGSI ISO 27001
    Audit interni e riesame della direzioneISO 27001 §9.2–9.3SGSI ISO 27001
    Sicurezza della catena di fornituraISO 27001 A.5.19–5.22 · NIS2 art. 21.2(d)Qualifica fornitori
    Controllo dei fornitori esterniISO 9001 §8.4Qualifica fornitori
    Responsabili del trattamentoGDPR art. 28Privacy · Qualifica fornitori
    Registro delle attività di trattamentoGDPR art. 30Privacy GDPR
    Notifica delle violazioni di dati personaliGDPR art. 33–34Privacy GDPR · SGSI (incidenti)
    Valutazione d'impatto (DPIA)GDPR art. 35Privacy GDPR
    Privacy e protezione dei dati personaliISO 27001 A.5.34Privacy GDPR

    Come lavorano insieme i quattro moduli

    1. 01

      Censisci

      Registri asset, informazioni e trattamenti di dati personali, ciascuno con il suo proprietario.

    2. 02

      Valuta

      Colleghi ogni asset ai rischi, calcoli il rischio residuo e decidi i controlli nella Dichiarazione di Applicabilità.

    3. 03

      Qualifica

      Valuti i fornitori che toccano asset e dati, raccogli certificazioni e nomini i responsabili del trattamento.

    4. 04

      Monitora

      Manutenzioni, patch CVE, incidenti e violazioni vengono registrati e notificati nei tempi richiesti.

    5. 05

      Dimostra

      Audit interni e riesami trovano le evidenze già collegate a requisiti e controlli.

    Fogli Excel o JobTracker3 Compliance?

    Fogli Excel o JobTracker3 Compliance?
    AspettoFogli e documenti sparsiJobTracker3 Compliance
    Collegamento asset, rischi, fornitori e trattamentiManuale, per riferimenti testualiRelazioni native nello stesso database
    Scadenze di certificazioni, manutenzioni e rivalutazioniCalendari personaliPromemoria e notifiche automatiche
    Tracciabilità di chi ha modificato cosaAssente o parzialeOgni registrazione datata e attribuita
    Controllo degli accessiCartelle condivisePermessi granulari per ruolo, società e campo
    Preparazione dell'auditGiorni di raccolta e riconciliazioneEvidenze già collegate ai controlli
    Dati dei fornitoriCopiati dall'ERPLe stesse anagrafiche del gestionale

    Per chi è JobTracker3 Compliance

    Soggetti NIS2

    Entità essenziali e importanti che devono applicare le misure dell'art. 21 e documentarle per l'Agenzia per la Cybersicurezza Nazionale.

    Aziende certificate o in certificazione ISO 27001

    Organizzazioni che vogliono mantenere il SGSI vivo tutto l'anno, non solo alla vigilia dell'audit.

    PMI manifatturiere con filiera estesa

    Imprese che devono qualificare fornitori e terzisti per i propri clienti e per ISO 9001.

    DPO, consulenti e responsabili IT

    Chi gestisce privacy e sicurezza per una o più società dello stesso gruppo, con un'unica installazione multi-società.

    Sviluppato da chi la ISO 27001 la applica ogni giorno

    Eulogika è una software house di Rubano (Padova) attiva dal 2001 e certificata ISO/IEC 27001:2022. I moduli di compliance di JobTracker3 nascono dal nostro sistema di gestione e dai progetti di adeguamento NIS2 e GDPR seguiti per i clienti industriali: sono lo strumento che usiamo, non un esercizio teorico.

    4
    moduli GRC su un unico database
    93
    controlli Annex A nella Dichiarazione di Applicabilità
    2001
    anno di fondazione di Eulogika

    Domande frequenti su JobTracker3 Compliance

    Cos'è JobTracker3 Compliance?

    JobTracker3 Compliance è l'insieme dei moduli GRC dell'ERP JobTracker3 di Eulogika: gestione degli asset e dell'infrastruttura IT, sistema di gestione della sicurezza delle informazioni ISO/IEC 27001:2022, qualifica e valutazione dei fornitori e adempimenti privacy GDPR. Funziona come applicazione web on-premise sullo stesso database del gestionale.

    JobTracker3 aiuta a ottenere la certificazione ISO 27001?

    Sì. Il modulo SGSI copre i requisiti dei capitoli 4–10 della ISO/IEC 27001:2022 e la Dichiarazione di Applicabilità sui 93 controlli dell'Annex A, con registro rischi, incidenti, non conformità, audit interni, riesami e formazione. La certificazione resta rilasciata da un organismo accreditato: JobTracker3 organizza le evidenze che l'auditor verifica.

    JobTracker3 è utile per la conformità alla direttiva NIS2?

    Sì. Le misure di gestione del rischio dell'art. 21 della direttiva NIS2, recepita in Italia con il D.Lgs. 138/2024, trovano corrispondenza nei moduli: analisi dei rischi, gestione degli incidenti, continuità operativa, sicurezza della catena di fornitura, gestione delle vulnerabilità, formazione e gestione degli asset. L'autenticazione a due fattori è nativa nell'applicazione.

    Come gestisce JobTracker3 la qualifica dei fornitori?

    L'albo fornitori parte dalle anagrafiche del gestionale e aggiunge questionari di qualifica su sicurezza, qualità e privacy, certificazioni con scadenze, punteggio, stato di qualifica e rivalutazione periodica. È allineato ai controlli ISO 27001 A.5.19–5.22, all'art. 21.2(d) NIS2 e al §8.4 della ISO 9001.

    Il modulo privacy sostituisce il DPO?

    No. Il modulo privacy è lo strumento con cui titolare, responsabili e DPO tengono il registro dei trattamenti, le DPIA, il registro delle violazioni e le richieste degli interessati. Le valutazioni giuridiche restano in capo alle persone competenti; JobTracker3 ne conserva le decisioni e le scadenze.

    Come vengono gestite le violazioni dei dati personali (data breach)?

    Ogni violazione viene registrata con data di scoperta, natura, categorie e numero approssimativo di interessati, conseguenze e misure adottate. Il sistema evidenzia il termine di 72 ore per la notifica al Garante previsto dall'art. 33 GDPR e può essere collegato all'incidente di sicurezza registrato nel SGSI.

    Posso attivare solo alcuni moduli?

    Sì. Ogni modulo di JobTracker3 si attiva in modo indipendente: si può partire dall'inventario degli asset o dalla qualifica fornitori e aggiungere SGSI e privacy in un secondo momento, senza migrazioni.

    Serve usare tutto l'ERP JobTracker3?

    No. I moduli di compliance possono essere usati anche senza contabilità, vendite o produzione: in quel caso JobTracker3 fornisce anagrafiche, utenti, permessi e notifiche. Se l'ERP è già in uso, fornitori e asset sono gli stessi del gestionale.

    Dove sono conservati i dati?

    Sui server dell'azienda, con installazione on-premise, oppure su un'infrastruttura dedicata gestita da Eulogika. Ogni cliente ha la propria installazione; più società dello stesso gruppo possono convivere con isolamento dei dati garantito per costruzione.

    Quanto tempo serve per partire?

    Dipende dal punto di partenza. Un progetto tipico parte dall'importazione di inventari, registri e albi già esistenti in Excel, configura ruoli e permessi e attiva i moduli per fasi. Eulogika analizza i processi e propone un piano prima di iniziare.

    Porta la compliance dentro il gestionale

    Ti mostriamo JobTracker3 Compliance sui tuoi asset, i tuoi fornitori e i tuoi trattamenti, partendo dai registri che usi oggi.